Domain motorgehaeuse.de kaufen?
Wir ziehen mit dem Projekt
motorgehaeuse.de um.
Sind Sie am Kauf der Domain
motorgehaeuse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain motorgehaeuse.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Funktioniert die Maschine trotzdem, wenn die Ummantelung des Aquastops gerissen ist?
Es ist möglich, dass die Maschine trotz einer gerissenen Ummantelung des Aquastops weiterhin funktioniert. Allerdings besteht ein erhöhtes Risiko für Wasserschäden, da der Aquastop seine Funktion möglicherweise nicht mehr ordnungsgemäß erfüllen kann. Es wird empfohlen, den Aquastop so schnell wie möglich zu reparieren oder auszutauschen, um mögliche Schäden zu vermeiden. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
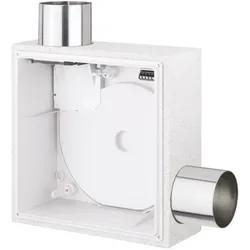
Helios ELS-GUBZR UP Gehäuse 8117 mit Brandschutzabsperrklapp u. -ummantelungHelios ELS-GUBZR UP Gehäuse Artikelnummer: 8117 mit Brandschutzabsperrklappe und - ummantelung K90 Zweitraumanschluss rechts Ausblasstutzen für Hauptraum seitlich nach oben (Lieferweise), links oder rechts drehbar Metall Ausblasstutzen mit selbsttätiger Rückschlagklappe und Absperrung bei Schmelzlotauslösung Steckverbindung für elektrischen Anschluss herausnehmbar wieder einsetzbarer Klapp Putzdeckel Anschluss DN 80 mm Einsatzgebiet Zweiraumlüftung von Bad und WC Einbau in Wand Decke und K 90 qualifizierte Lüftungsschächte Anschluss von 1 oder 2 Gehäusen pro Etage bis zu 20 Vollgeschossen möglich Ventilator Einsatz mit 100 m3/h empfohlen94,06 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
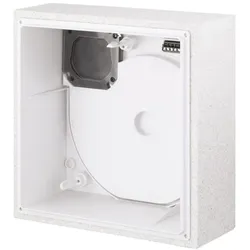
Helios Gehäuse 08113 mit Brandschutz-Ummantelung K 90, Unterputz, weiß, EinraumlüftungHelios Gehäuse 08113zur Lüftung von Küche / Bad oder WCUP-Einbau in Wand / Decke und F90 qualifizierte LüftungsschächteAnschluss von bis zu 3 Gehäusen pro Etage auf über 20 Vollgeschossen möglichaus Kunststoffrückseitiger Ausblasstutzen beliebig um 90 °C drehbarfür kurze Anbindung an die HauptleitungSteckverbindung für elektrischen Anschluss herausnehmbarwieder einsetzbarer Klapp-PutzdeckelAnschluss DN 80 mmallgemeine bauaufsichtliche Zulassung Z-51.1-19380,49 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **


Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helios ELS-GUBZR UP Gehäuse 8117 mit Brandschutzabsperrklapp u. -ummantelungHelios ELS-GUBZR UP Gehäuse Artikelnummer: 8117 mit Brandschutzabsperrklappe und - ummantelung K90 Zweitraumanschluss rechts Ausblasstutzen für Hauptraum seitlich nach oben (Lieferweise), links oder rechts drehbar Metall Ausblasstutzen mit selbsttätiger Rückschlagklappe und Absperrung bei Schmelzlotauslösung Steckverbindung für elektrischen Anschluss herausnehmbar wieder einsetzbarer Klapp Putzdeckel Anschluss DN 80 mm Einsatzgebiet Zweiraumlüftung von Bad und WC Einbau in Wand Decke und K 90 qualifizierte Lüftungsschächte Anschluss von 1 oder 2 Gehäusen pro Etage bis zu 20 Vollgeschossen möglich Ventilator Einsatz mit 100 m3/h empfohlen94,06 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Funktioniert die Maschine trotzdem, wenn die Ummantelung des Aquastops gerissen ist?
Es ist möglich, dass die Maschine trotz einer gerissenen Ummantelung des Aquastops weiterhin funktioniert. Allerdings besteht ein erhöhtes Risiko für Wasserschäden, da der Aquastop seine Funktion möglicherweise nicht mehr ordnungsgemäß erfüllen kann. Es wird empfohlen, den Aquastop so schnell wie möglich zu reparieren oder auszutauschen, um mögliche Schäden zu vermeiden. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Helios Gehäuse 08113 mit Brandschutz-Ummantelung K 90, Unterputz, weiß, EinraumlüftungHelios Gehäuse 08113zur Lüftung von Küche / Bad oder WCUP-Einbau in Wand / Decke und F90 qualifizierte LüftungsschächteAnschluss von bis zu 3 Gehäusen pro Etage auf über 20 Vollgeschossen möglichaus Kunststoffrückseitiger Ausblasstutzen beliebig um 90 °C drehbarfür kurze Anbindung an die HauptleitungSteckverbindung für elektrischen Anschluss herausnehmbarwieder einsetzbarer Klapp-PutzdeckelAnschluss DN 80 mmallgemeine bauaufsichtliche Zulassung Z-51.1-19380,49 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Burckhardt, Martin: Philosophie der MaschinePhilosophie der Maschine , Die Maschine ist die große Unbekannte des Denkens. Wen dies sonderbar anmutet, weil man ihr als Metapher überall begegnet, werfe einen Blick auf unser Bild von Gott : Nacheinander wurde er von der Kultur zum Theaterereignis, zum Uhrmacher und schließlich zum Programmierer umgeschult. Worin liegt der philosophische Nerv der Maschine, dieser großen Unbekannten des Denkens ? Ausgehend von der Rätselfrage des >deus ex machina Denken ohne Denker , Sonstige > Innenausstattung , Erscheinungsjahr: 20180601, Produktform: Leinen, Autoren: Burckhardt, Martin, Seitenzahl/Blattzahl: 360, Keyword: Weltmaschine; Gott; Technik, Fachschema: Analytische Philosophie~Philosophie / Analytische, Warengruppe: HC/Philosophie/Populäre Darstellungen, Fachkategorie: Analytische Philosophie und logischer Positivismus, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 221, Breite: 155, Höhe: 40, Gewicht: 571, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 159459628,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Butz, Andreas: Mensch-Maschine-InteraktionMensch-Maschine-Interaktion , Das Lehrbuch richtet sich nach den Vorlesungen »Mensch-Maschine-Interaktion« an der LMU München und ist im Gegensatz zu bestehenden MMI-Büchern explizit als kompaktes Grundlagenlehrbuch konzipiert. Zusätzlich zum Buch wird eine Website mit Bildmaterial, Foliensätzen, Verständnisfragen und Übungsaufgaben angeboten. Die dritte und aktualisierte Auflage wurde an einigen Stellen erweitert und präzisiert und enthält zudem ein neues Kapitel über Voice User Interfaces. , Luft- & Hydraulikfederung > Sportfederung , Auflage: 3., erweiterte Auflage, Erscheinungsjahr: 20220606, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Butz, Andreas~Krüger, Antonio~Völkel, Sarah Theres, Auflage: 22003, Auflage/Ausgabe: 3., erweiterte Auflage, Seitenzahl/Blattzahl: 303, Abbildungen: 52 b/w and 42 col. ill., Themenüberschrift: COMPUTERS / Social Aspects / Human-Computer Interaction, Keyword: Mensch-Maschine-Kommunikation; Virtuelle Realität; Robotik; Künstliche Intelligenz, Fachschema: Bildbearbeitung~Bildverarbeitung~Grafik (EDV) / Bildverarbeitung~Informatik~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Roboter - Robotik - Industrieroboter~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality~Augmented Reality (AR)~Interaktion (EDV), Fachkategorie: Virtuelle Realität~Augmented Reality (AR)~Mensch-Computer-Interaktion, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Künstliche Intelligenz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XI, Seitenanzahl: 303, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 538, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 8829420, Vorgänger EAN: 9783110476361 9783486716214, Alternatives Format EAN: 9783110753370 9783110753325, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 114461759,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.